E-posta güvenliği: her mail ölçülür, gerekçesi yazılır
SmartMail e-posta güvenliği, gelen her maili ölçen, sonucu gerekçesiyle yazan ve güven eşiğinin altındaki maili karantinaya alan bir koruma katmanıdır. Gönderen SPF, DKIM, DMARC ve PTR kayıtlarıyla doğrulanır; taklit alan adları, sahte görünen adlar ve yanıltıcı bağlantılar ayrı ayrı ölçülür. Kurumsal e-postaya yönelen saldırının hedefi çoğunlukla ödemedir; bu yüzden tek bir karar değil, okunabilir bir değerlendirme üretir.
SmartMail gelen bir maili hangi sinyallerle değerlendirir?
SmartMail gelen her maili üç grup sinyalle değerlendirir: gönderenin kimliğini doğrulayan protokol kontrolleri, gönderen adresini ve bağlantıları inceleyen yapısal kontroller ve metnin bütününe bakan içerik değerlendirmesi. İlk iki grup yapay zekâdan bağımsız, doğrudan mailin kendi baytlarından ve DNS kayıtlarından hesaplanır.
Her sinyal ayrı puanlanır, ardından tek bir risk değerinde toplanır. Ayrı tutulmalarının sebebi şudur: bir maili şüpheli kılan şeyin hangisi olduğu, alınacak önlemi de belirler. Sahte bir fatura ile istenmemiş bir tanıtım maili aynı riski taşımaz.
SmartMail'in gelen mailde ölçtüğü sinyaller
Sinyal
Neyi yakalar
Grup
SPF, DKIM, DMARC
Mailin, alan adının yetki verdiği bir sunucudan ve bozulmadan geldiğini
Kimlik
PTR ve ileri doğrulama
Gönderen IP adresinin ters DNS kaydının olup olmadığını ve aynı adrese geri dönüp dönmediğini
Kimlik
Benzer alan adı
Tanıdık bir alan adına bir-iki harf farkıyla benzetilmiş adresleri
Yapı
Uluslararası karakter (punycode)
Latin harfine benzeyen farklı alfabelerle yazılmış alan adlarını
Yapı
Görünen ad sahteciliği
Görünen adın bir kurumu, adresin başka bir alan adını söylemesini
Yapı
Marka taklidi
Dışarıdan gelen bir mailin görünen adda kendi kurumunuzun adını kullanmasını
Yapı
Yanıt adresi (Reply-To) uyuşmazlığı
Cevabın gönderenden başka bir adrese yönlendirilmesini
Yapı
Yanıltıcı bağlantı
Bağlantının görünen metniyle gerçek hedefinin uyuşmamasını, iç ağ adresine giden bağlantıları ve bağlantıya gömülü alıcı adresini
Yapı
Ücretsiz adresten kurumsal iddia
Bir kurum adına yazıldığını söyleyen mailin ücretsiz bir posta hizmetinden gelmesini
Yapı
Riskli ek türü
Çalıştırılabilir dosyaları ve makro taşıyabilen belge türlerini
Yapı
İçerik değerlendirmesi
Parola ya da doğrulama kodu isteme, ödeme talebi, ödül vaadi, kurum taklidi, aciliyet baskısı ve istenmemiş satış
İçerik
Bilinen dolandırıcılık yöntemi
Mailin, internet üzerinde daha önce bildirilmiş bir dolandırıcılık ya da hesap ele geçirme yöntemine benzeyip benzemediğini
İçerik
Gönderen doğrulama
SPF, DKIM ve DMARC sonucunu kim hesaplar?
SmartMail SPF, DKIM ve DMARC sonucunu kendisi hesaplar; mailin yolda geçtiği başka bir sunucunun yazdığı sonuca güvenmez. Pek çok e-posta sistemi bu sonucu, maile önceki bir sunucunun eklediği başlıktan okur. O başlık hiç yoksa ya da eksik yazılmışsa, gönderen kimliği hakkında hiçbir bilgi kalmaz ve risk değerlendirmesi bu eksende kör çalışır.
SmartMail bunun yerine mailin kendi imzasını ve gönderen alan adının DNS kayıtlarını doğrudan sorgular. Mailin gerçekte hangi IP adresinden ulaştığı, teslim zincirinin en güncel dış bağlantısından çıkarılır; SPF kontrolü bu adresle yapılır.
PTR kaydı ve ileri doğrulama
Aynı IP adresi için ters DNS (PTR) kaydı da denetlenir: kayıt var mı, varsa gösterdiği ad aynı IP adresine geri dönüyor mu. Geri dönmeyen bir PTR kaydı, sahte ya da dinamik bir gönderim altyapısının klasik işaretidir ve değerlendirmede ağır basar. Doğrulanan bir kayıt ise gerekçede açıkça "PTR doğrulandı" diye yazılır.
Bu sonuçlar yapay zekâ değerlendirmesinden bağımsızdır. Analiz gecikse ya da o an yapılamasa bile SPF, DKIM ve DMARC sonucu mailin yanında her zaman görünür.
Taklit tespiti
Oltalama ve marka taklidi nasıl yakalanır?
SmartMail oltalama ve marka taklidini, saldırganın kimlik doğrulamasını geçse bile değiştiremeyeceği izlerden yakalar: adresin kendisi, görünen ad, yanıt adresi ve bağlantıların hedefi. Kendi alan adını satın alıp doğru SPF kaydı yazan bir saldırgan protokol kontrollerini geçebilir; ama kurumunuzun adına benzeyen bir alan adı kullanmak zorundadır.
Benzer alan adı
ornek-lojistlk.com.tr
Tanınan bir alan adından bir ya da iki harf farklı yazılmış adresler işaretlenir; ornek-lojistlk ile ornek-lojistik arasındaki fark, bir çalışanın gözünden değil ölçümden çıkar. Latin harfine benzeyen başka alfabelerle yazılmış alan adları da ayrıca tespit edilir.
Görünen adı bir kurumu, adresi başka bir alan adını söyleyen mail işaretlenir. Dışarıdan gelen bir mail görünen adında kendi kurumunuzun adını kullanıyorsa bu, ayrı ve ağır bir bulgu olarak yazılır. Çalışanlarınıza "yönetim" ya da "bilgi işlem" kılığında yazılan mailler en sık bu yoldan gelir.
Cevabın gönderenden başka bir adrese gitmesi, bağlantının görünen metniyle gerçek hedefinin farklı olması, bağlantının bir iç ağ adresine gitmesi ya da içine alıcının adresini gömmesi ayrı ayrı ölçülür. Son ikisi, toplu değil hedefli bir gönderimin izidir.
Bilinen yöntemlerle karşılaştırma
Bildirilmiş yöntem: sahte fatura
Protokol ve yapı kontrolleri kesin bir sonuç vermediğinde değerlendirme bir adım ileri gider: mailin içeriği, internet üzerinde daha önce bildirilmiş dolandırıcılık ve hesap ele geçirme yöntemleriyle karşılaştırılır. Benzerlik bulunursa bu, gerekçeye ayrı bir bulgu olarak eklenir.
Mobil uygulamada güvenlik analizi
Telefonda açılan mailde de "Riskli" rozeti ve uyarılar aynı gerekçeyle görünür; yanıltıcı bağlantı ve birden çok kutuya düşen mail ayrıca belirtilir. Mail tek dokunuşla karantinaya gönderilir.
Riskli mail, telefonda da gerekçesiyle.
Her mail, açılmadan önce süzgeçten geçer.
SmartMailby Digital Bridge
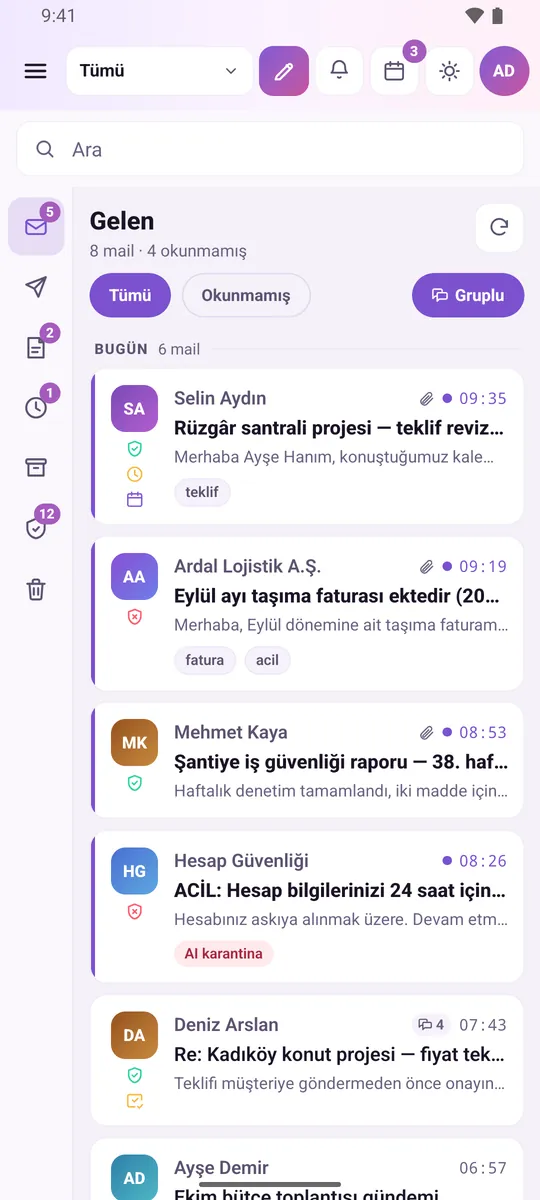
Liste satırı: rozet, içerik türü ve ek göstergesi mail açılmadan görünür.
Rozet ve gerekçe
Sonuç bir puan değil, bir açıklama
Ölçümlerin sonucu, gönderen adının yanında duran bir rozettir. Rozet liste görünümünde de satırın içinde yer alır; maili açmadan önce fikir edinilir. Üzerine tıklandığında hangi sinyalin kaç puan etkilediği tek tek açılır ve yapay zekânın gerekçesi insan diliyle yazılıdır.
Bu, ürünün bilinçli bir tercihidir. "Bu mail şüpheli" diyen bir uyarı, çalışanı yalnızca o tek mailde korur; gerekçesini yazan bir uyarı, bir sonraki benzer maili kendisinin tanımasını sağlar. Analiz gerektiğinde elle yeniden çalıştırılabilir — bu da kutu başına verilen izinlerden biridir.
Aynı rapor, iki sonuç
Aşağıdaki iki kare, aynı ekranın iki farklı maildeki hâlidir. Soldaki, beklenen bir tedarikçi faturası; sağdaki, aynı tedarikçiyi taklit eden ve ödeme bilgisi değişikliği bildiren bir mail. Fark, bir çalışanın gözünden değil ölçümden çıkıyor.
SmartMailby Digital Bridge
Beklenen bir fatura: kimlik doğrulamaları geçiyor, muhatapla yazışma geçmişi var.
SmartMailby Digital Bridge
Taklit alan adı: ornek-lojistlk / ornek-lojistik. Puan 74, gerekçe yazılı.
Yanlış alarmı önleme
İş mailinin yanlışlıkla karantinaya düşmesi nasıl önlenir?
SmartMail riski ölçtüğü kadar güveni de ölçer. Daha önce yazıştığınız bir adres, sizin başlattığınız bir yazışma zinciri, düzenli yazışan bir gönderen ya da kurumunuzun kendi alan adı, değerlendirmeyi güven yönünde etkiler. Herkese açık, ücretsiz posta servislerinde bu güven yalnız adres düzeyinde kurulur: kurumunuzun böyle bir serviste kutusu olması ya da o servisteki bir kişiyle yazışmış olmanız, aynı servisten gelen her yabancıyı tanıdık saymaz. Bir koruma sistemini en pahalıya mal eden hata, bir müşteri mailini gizlemektir.
Bu yüzden size doğrudan yöneltilmiş talepler ayrıca tanınır. Teklif isteyen, toplantı öneren, bilgi ya da fiyat soran mailler ve takvim davetleri, tanımadığınız bir adresten gelse bile istenmeyen tanıtım olarak değil iş talebi olarak değerlendirilir.
Düzeltmelerden öğrenen karantina
Bir kullanıcı karantinadaki maili serbest bıraktığında ya da gelen kutusundaki bir maili karantinaya aldığında bu düzeltme kaydedilir. Aynı göndericiden gelen sonraki mailler değerlendirilirken geçmiş düzeltmeler hesaba katılır; sistem kurumunuzun yazışma düzenini zamanla tanır.
Yöneticinin yazdığı açık kurallar ise her tahminin önündedir. Bir alan adı "her zaman güvenli" olarak işaretlendiyse, hiçbir sezgisel değerlendirme bu kararı ezmez.
SmartMailby Digital Bridge
Uzak görseller varsayılan olarak engellenir; göstermek kullanıcının kararıdır.
Sessiz sızıntı
Bir mail açıldığında gönderen bunu öğrenmesin
Mail gövdesindeki görseller çoğu zaman mailin içinde değil, gönderenin sunucusunda durur. Tarayıcı o görseli indirmek için gönderenin sunucusuna bağlanır ve bu bağlantının kendisi bir bilgi taşır: mail açıldı. Gönderen böylece mailin okunduğunu, hangi saatte okunduğunu ve hangi ağdan bağlanıldığını öğrenir.
Toplu mail gönderen bir firma için bu bir "okundu" ölçümüdür. Saldırgan içinse çok daha değerlidir: adresin gerçek ve aktif olduğunu, arkasında maili okuyan bir insan bulunduğunu doğrular — bir sonraki denemenin hedefi artık rastgele bir adres olmaktan çıkar.
SmartMail uzak görselleri varsayılan olarak engeller ve okuyucunun üstünde bunu açıkça belirtir. Görselleri göstermek tek tıkla mümkündür — ama bu, kullanıcının bilerek verdiği bir karardır, sessizce gerçekleşen bir şey değil.
Aynı mantık bağlantılar için de geçerlidir: görünen metni gittiği adresten farklı olan bağlantılar, analizde yanıltıcı bağlantı olarak işaretlenir.
Mail gövdesinin kendisi de yalıtılmış bir çerçevede gösterilir. Gönderenin gövdeye gizlediği betik ya da kod, panel sayfasına ve oturum bilgilerinize ulaşamaz.
SmartMailby Digital Bridge
Karantina listesi: her satır, maili buraya getiren gerekçeyle birlikte durur.
Karantina
Eşiğin altında kalan mail gelen kutusuna hiç düşmez
Güven eşiğinin altında kalan mail karantinaya alınır. Silinmez: ayrı bir klasörde, karantinaya alınma gerekçesiyle birlikte durur ve karantina izni olan bir kullanıcı tarafından serbest bırakılabilir. Yanlış bir karar geri alınabilir olmalı; aksi hâlde şirket süzgeci tümden kapatmayı tercih eder.
Tekrarlayan bir gönderen için kalıcı karar da verilebilir: her zaman güvenli ya da her zaman karantina. Karar hem tek bir adres hem de bütün bir alan adı için yazılabilir. Kurallar posta kutusu yetkileri ve denetim kaydı ekranından yönetilir; böylece aynı tedarikçinin her maili baştan değerlendirilmek zorunda kalmaz.
Bir maili karantinaya alırken ya da serbest bırakırken, aynı alan adından gelen ve kutuda ya da karantinada bekleyen diğer maillerin sayısı gösterilir; hepsine aynı karar tek adımda uygulanabilir. Kara ve beyaz liste kararları şirketin tamamında geçerlidir ve kimin, ne zaman eklediğiyle birlikte denetim kaydına yazılır.
Karantinaya girecek kadar riskli olmayan ama dikkat gerektiren mailler de gelen kutusunda "şüpheli olabilir" rozetiyle ayrılır; son karar kullanıcıdadır.
SmartMailby Digital Bridge
Karantinadaki bir mail açıldığında kararın gerekçesi yanında durur; serbest bırakma, karantina izni olan kullanıcıya açıktır.
Eşik ayarı
Eşiği değiştirmeden önce sonucunu görün
Karantina eşiğini şirket yöneticisi belirler. Bir güvenlik ayarının en zor yanı sonucunun görünmez olmasıdır: eşik sıkılaştırıldığında kaç iş mailinin karantinaya düşeceği genellikle ancak bir şikâyet geldiğinde anlaşılır.
SmartMail bu yüzden ayar ekranında, yeni eşiğin kaç maili ve hangilerini etkileyeceğini kaydetmeden önce gösterir. Karar tahminle değil listeyle verilir; eşik sıkılaştırılırken hangi tedarikçinin maillerinin karantinaya gireceği baştan bilinir.
Yeni eşik yalnız bundan sonra gelecek maillere değil, istenirse kutudaki mevcut maillere de uygulanır. Size doğrudan yazılmış talepler, daha önce yazıştığınız adresler ve sizi adınızla muhatap alan mailler eşikten bağımsız olarak korunur.
SmartMailby Digital Bridge
Eşik ayarı: değişikliğin etkileyeceği mailler kaydetmeden önce listelenir.
Giden mail koruması
Kurum adına çıkan mail nasıl korunur?
E-posta güvenliği yalnızca gelen maille sınırlı değildir. SmartMail giden maili de denetler: gönderim onayı, riskli ek türlerinin engellenmesi, dakika başına gönderim sınırı ve mail başına alıcı tavanı. Ele geçirilmiş bir hesabın kurum adına toplu gönderim yapması bu sınırlarla durdurulur.
Giden maildeki koruma katmanları
Katman
Ne yapar
Onaylı gönderim
Mail, seçilen bir ya da birden çok iş arkadaşının onayından geçmeden çıkmaz. Ayrıntı: e-posta onay akışı.
Engellenen ek türleri
Çalıştırılabilir dosyalar, uzantısı ad hileleriyle gizlenmiş olanlar dahil, eke konamaz.
Gönderim hızı sınırı
Kullanıcı başına dakikada 30, posta kutusu başına dakikada 60 mail.
Alıcı tavanı
Tek bir mailde en fazla 100 alıcı (Kime, Bilgi ve Gizli toplamı).
Alan adınızın başkaları tarafından taklit edilmesine karşı ise korumanın ikinci yarısı DNS'tedir: SPF, DKIM, DMARC ve MTA-STS kayıtlarının nasıl hazırlandığı alan adı ve DNS kurulumu sayfasında anlatılır.
Veri sahipliği
Verinin nerede durduğu ve kimin görebildiği tanımlı
Mail içeriği; sınıflandırma, özet ve risk değerlendirmesi için işlenir. Bu işlemenin sınırları ürünün mimarisinde çizilidir; sonradan eklenen bir ayar değildir.
Şirket bazında yalıtım
Her şirketin verisi kendi yalıtılmış alanında durur. Başka bir şirketle paylaşılmaz ve başka bir şirketin alanından görünmez.
Erişim, kutu ve izin düzeyinde
Kutu parolası çalışanlara dağıtılmaz: parolayı sistem üretir ve şifreli saklar, kullanıcılar tek kimlikle girer. Erişim tek ekrandan verilir ve tek ekrandan kalkar (paylaşımlı posta kutusu yönetimi); departmandan çıkan kişinin erişimi kendiliğinden düşer.
Saklama ve silme tanımlı
Çöp kutusu saklama süresi yönetim ekranından belirlenir, depolama dağılımı kutu bazında görünür. Her mail ham hâliyle arşivlenir; arşivle birebir doğrulanan eski mailler posta sunucusundan kaldırılsa bile SmartMail'de kalır ve tek tek geri yüklenebilir.
Denetim kaydı
Kimin ne yaptığı iki ayrı yerde kayıtlı
Kayıt iki düzeyde tutulur. Mail bazında etkinlik dökümü bir mailin yanında durur: kim ne zaman okudu, etiketledi, not düştü, dikkat çekti. Ortak kutuda en sık sorulan "buna baktı mı" sorusunun cevabı buradadır.
Yönetim tarafındaki denetim kaydı ise ayrı bir bölümdür ve şirketin yapısına dokunan işlemleri tutar: kutu açma, erişim verme, ayar değiştirme, onaya gönderme, gönderen kuralı ekleme. Her satır, aktörü, zamanı ve IP adresiyle birlikte yazılır.
Yapay zekânın kendiliğinden yaptığı işlemler, örneğin otomatik karantina, denetim kaydında bir kişi olarak değil "Sistem" olarak görünür. Bir kararın insandan mı, otomatik değerlendirmeden mi geldiği hiçbir zaman karışmaz.
SmartMailby Digital Bridge
Denetim kaydı: her satırda işlemi yapan kişi, zamanı ve IP adresi.
İş e-postası dolandırıcılığı
Sahte tedarikçi ve IBAN değişikliği dolandırıcılığı nasıl yakalanır?
İş e-postası dolandırıcılığında tek bir işaret çoğu zaman masum görünür; tehlike işaretlerin birleşimindedir. SmartMail, güvenlik analizinin ürettiği sinyalleri birleştirir ve okuma ekranının en üstünde göze çarpan bir bant gösterir: mail yeni ya da değişmiş banka / IBAN bilgisi içeriyor ve gönderen daha önce hiç yazışmadığınız biri, aynı kurum adına yeni bir muhatap, yanıtlar farklı bir adrese gidiyor ya da gönderen alan adı tanıdık bir firmanınkine çok benziyor.
Benzer alan adı denetimi yalnız kendi alan adınıza bakmaz: kutunun daha önce mail gönderdiği firmaların alan adlarıyla da karşılaştırır. tedarikci-firma.com.tr ile yazışan bir muhasebe kutusuna tedarikci-flrma.com.tr'den gelen ödeme talebi kırmızı "Dikkat: olası dolandırıcılık" bandıyla açılır. Bant ne yapılacağını da söyler: ödemeden önce karşı tarafı daha önce bildiğiniz bir telefon numarasından arayıp doğrulayın.
Aynı ilke giden mailde de çalışır: bir alıcıya son 90 günde gönderilen mail geri döndüyse, yazma ekranında kaç kez, ne zaman ve neden geri döndüğü görünür; yanlış yazılmış ya da artık kullanılmayan adresler gönderimden önce fark edilir.
Arşiv bütünlüğü
Bir mailin arşivlendiğinden beri değişmediği nasıl kanıtlanır?
Her mail, geldiği ya da gönderildiği anda değiştirilmeden arşivlenir ve SHA-256 özeti kaydedilir. Okuma ekranındaki Bütünlük belgesi bu özeti o an yeniden hesaplar, kayıtlı değerle karşılaştırır ve sonucu Message-ID, arşiv anahtarı ve zaman damgalarıyla birlikte yazdırılabilir bir belge olarak verir.
Yönetici bir kutuyu ya da tek bir maili yasal saklamaya alabilir: saklamadaki mail çöp kutusu boşaltma ve otomatik temizlik dahil hiçbir yoldan kalıcı silinemez. KVKK kapsamındaki bir talepte, bir kişinin geçtiği tüm mailler tek ekrandan listelenir ve dışa aktarılır. Ayrıntılar yönetim sayfasındadır.
Güvenli gönderim
Bordro, sözleşme ya da kimlik belgesi dışarıya nasıl güvenle gönderilir?
Gönderim önizlemesindeki Güvenli gönder ile mailin içeriği ve ekleri alıcının posta kutusuna hiç gitmez. Alıcıya yalnız bir bağlantı gider; mesajı, gönderenin telefonla ya da başka bir kanaldan ilettiği parolayla açar. Parola bir kez gösterilir ve sunucuda yalnız özeti tutulur; beş hatalı denemede bağlantı 15 dakika kilitlenir.
Bağlantının geçerliliği 1 ile 30 gün arasında seçilir; süre dolunca mesaj ve ekleri açılmaz. Gönderen Güvenli gönderilenler listesinde her mesajın kaç kez açıldığını görür ve istediği an Geri çek ile kapatır. Ekler alıcıya 15 dakikalık imzalı indirme bağlantılarıyla doğrudan depolamadan verilir.
Smart360 ürün ailesi genelinde
Smart360 Security, her giriş ekranını ve formu aynı katmanla korur
SmartMail, tek başına değil Smart360 ürün ailesinin bir parçası olarak çalışır — ve bu, güvenlik doğrulamasında da böyledir. Giriş ekranları ve formlar otomatik bot trafiğine karşı insan doğrulamasıyla korunur ve bu doğrulama ailenin tamamında aynı adla ve aynı görünümle yapılır: Smart360 Security.
Böylece e-posta güvenliği, mailin kendisinden önce panele giriş kapısında başlar. Amaç yalnızca otomatik botları durdurmak değil, doğrulamanın ne olduğunu görünür kılmak. Kullanıcı belirsiz bir "güvenlik kontrolü" mesajıyla değil, kimin doğruladığını ve neden beklediğini gösteren bir ekranla karşılaşır — bekleme süresi boyunca form sessizce kilitlenmez, hata mesajı üretmez.